本文へ移動
脆弱性スキャン

AppSecOne

Web アプリケーションの脆弱性をチェックするクラウドサービスです。テストコードは不要で、入力エリアを自動で抽出してスキャンします。OWASP Top 10 に対応し、移行後のコードの診断にもご利用いただけます。

特長

01

テストコード不要

診断のためのテストコードを書く必要はありません。

02

入力エリアを自動抽出

画面の入力エリアを自動で抽出し、攻撃パターンを試行します。

03

OWASP Top 10 に対応

OWASP Top 10 に挙げられる攻撃手法を対象に診断します。

主な用途

  • 移行後のコードの脆弱性診断
  • リリース前・定期の自主チェック

対象

Web アプリケーション

← クラウドサービス一覧へ
1 HTML 情報の自動取込 Chrome 拡張機能でWeb アプリの HTML情報を取得 2 テストパターンの指定 テスト対象の入力項目を選び、テストパターンを設定 3 テスト実施 Chrome 拡張機能から実施。返却されたHTML を取得・描画 4 結果チェック 脆弱性を自動で検知。目視確認と検査結果の記録
Screens

画面イメージ

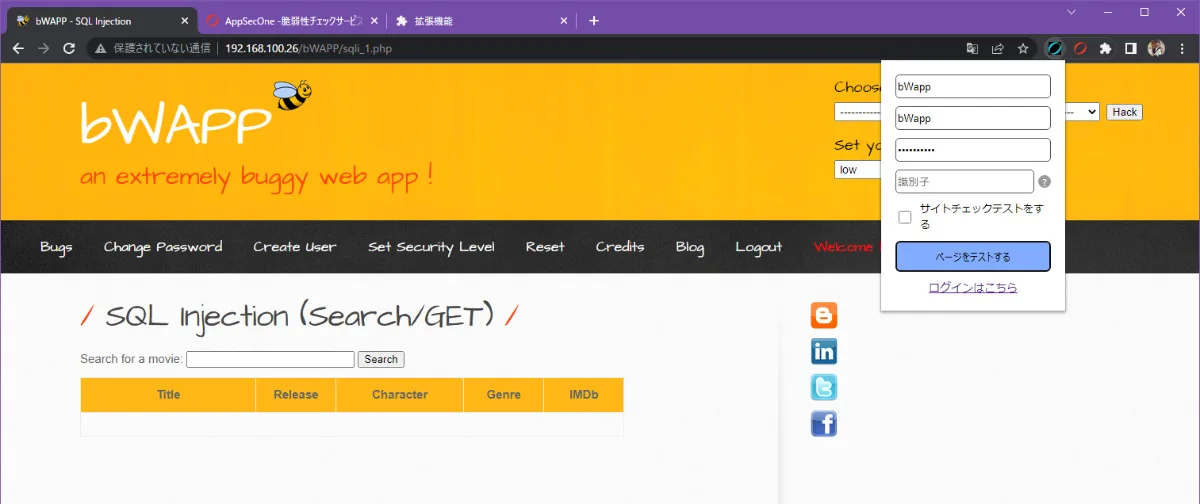
Chrome 拡張機能から脆弱性スキャンを実施
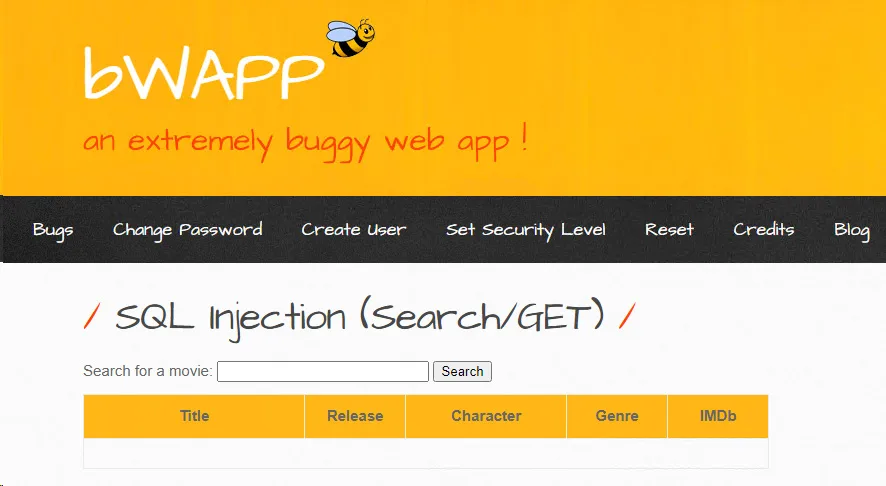
検証用アプリ(bWAPP)で SQL インジェクションをスキャン
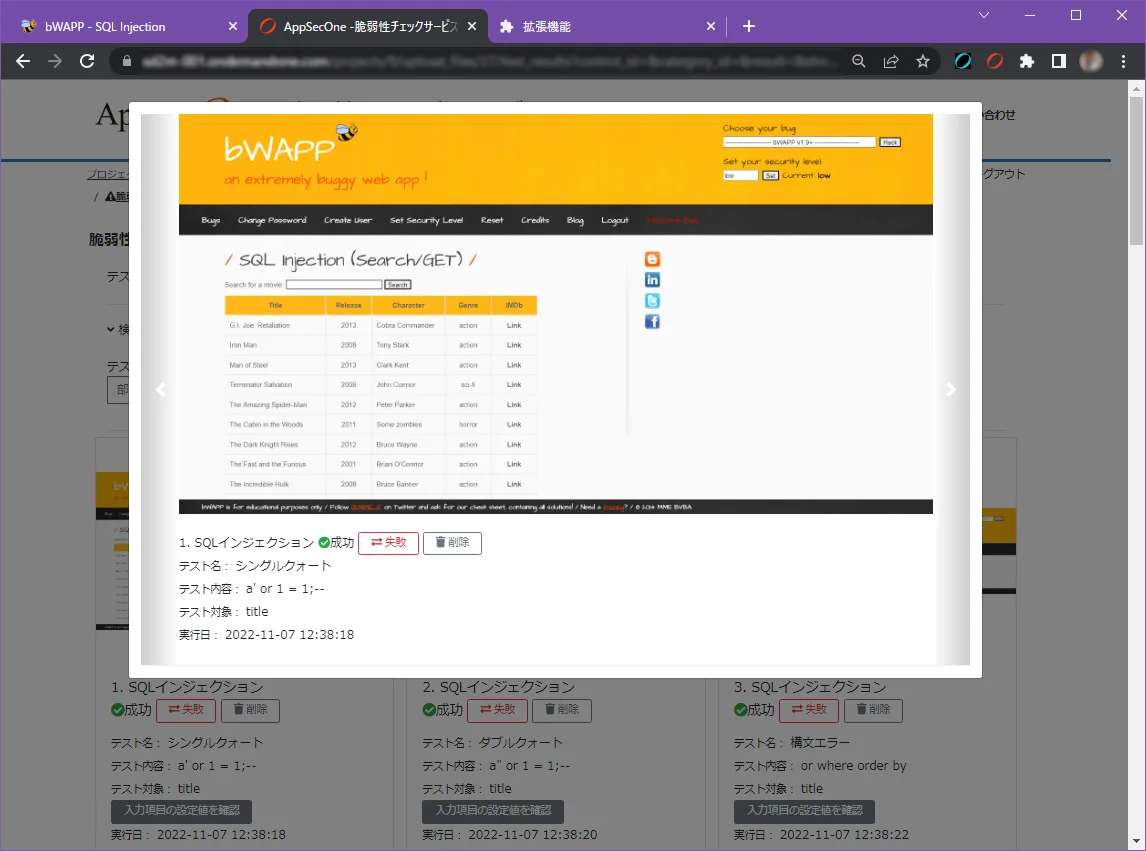
脆弱性スキャン結果の詳細画面
脆弱性スキャン結果の詳細画面
Contact

移行できるかどうかの見極めから、ご相談ください

お使いの開発基盤のバージョンと画面数だけでも、初期のご回答をお返しします。秘密保持契約の締結にも対応します。

TEL 03-5962-3776